Какие признаки требуют проверки
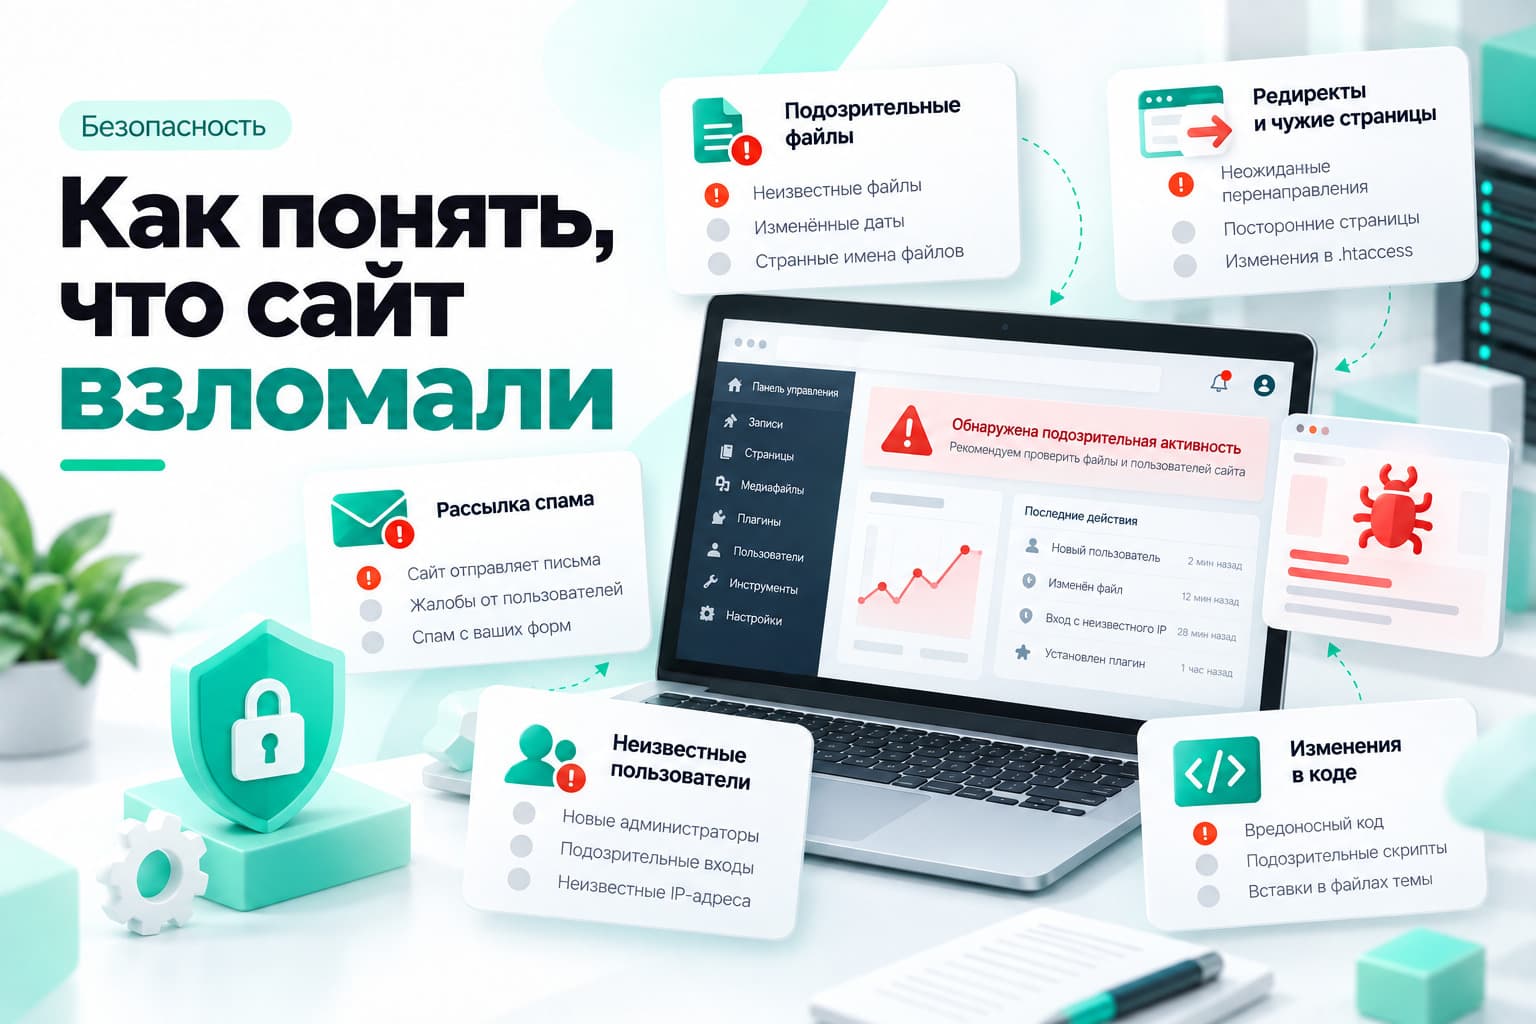
Посторонние редиректы, неизвестный JavaScript, неожиданные страницы и изменения файлов могут указывать на заражение. Неизвестные учетные записи и предупреждения поисковых систем тоже требуют анализа. Один признак еще не доказывает взлом: нужно исключить легитимные изменения и ошибки расширений.
Зафиксируйте наблюдения
Запишите адреса, время, устройство и условия появления проблемы. Сохраните снимки экрана, доступные логи и копию состояния проекта для анализа. Не удаляйте массово подозрительные файлы до сохранения следов: это затрудняет поиск источника и оценку масштаба.
С владельцем и специалистом согласуйте временное ограничение опасных функций, если сайт перенаправляет пользователей или распространяет вредоносное содержимое. Доступы передавайте закрытым согласованным способом.
Что проверяют при восстановлении
Изучают измененные файлы, модули, учетные записи и доступные журналы; сравнивают с известной чистой версией. Резервная копия должна быть проверена: она могла содержать заражение еще до обнаружения проблемы.
После очистки нужно разобраться с возможной причиной — уязвимым компонентом или скомпрометированным доступом. Простое удаление видимого скрипта не подтверждает чистоту всего проекта. Проверяют обновления, права, доступы и работоспособность сайта после изменений.
Для такой задачи предусмотрено удаление вирусов и восстановление. Последующее обслуживание можно согласовать в технической поддержке.
Официальный материал для WordPress: FAQ: My site was hacked. Для другой CMS нужны ее собственные средства проверки; меры восстановления не исключают все будущие атаки.
Admin
Автор статьи